 美国VPS_搬瓦工CN2 GIA VPS

有人不断POST访问xmlrpc.php文件,怎么处理好?
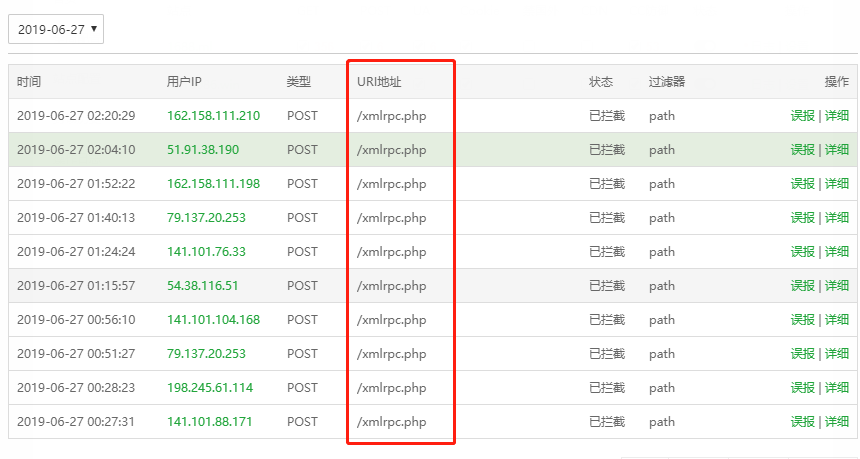
这是wp的一个不严重的漏洞,就是让人可以穷举尝试后台密码……但是这SB搞了两个月了,每天来几百次……看不下去了!
台湾网友:
- location /xmlrpc.php {
- return 400;
- }
复制代码
河南网友:楼主用的是什么程序?
河北网友:网站是wp 面板是bt
广西网友:封个一周
河南网友:用cf的话,可以对这个url进行验证码防护
河南网友:都不用安全插件的吗?这种穷举的,识别后直接封ip一个月。
河南网友:估计有代理池,IP随机变化且只用一次;对页面进行防护更省事点
安徽网友:删了就行了 如果自己没用到的话
天津网友:删了就行了 如果自己没用到的话
新疆网友:是加到虚拟主机配置文件里吗?
香港网友:这个可以
湖南网友:redirect 个1T的压缩包给他
内蒙古网友:我用fail2ban
新疆网友:我也有。。/怎么办,楼上代码不知道怎么用
以上信息转载自Hostloc。
未经允许不得转载:美国VPS_搬瓦工CN2 GIA VPS » 有人不断POST访问xmlrpc.php文件,怎么处理好?
 腾讯云轻量怎么购买,云轻量香港/美国/新加坡购买教程
 亏了,刚才退款了一个greencloud日本
 10欧的IPMI写什么申请理由好?